6
 0


 立即下载


账号一多,最先崩的往往不是平台风控,而是内部管理:谁在管哪个号、离职的人还留着密码、一个号出了问题全组翻箱倒柜找操作记录。很多卖家是等出了事,才意识到账号管理要「按组」来。
先说结论:账号过十个就该分组,过三十个必须分组。分组的单位不是平台,而是业务线;每组一套独立环境 + 一套独立权限,账号的指纹、Cookie、代理 IP 与操作权限在组内闭环。下文给出可落地的分组方法。
快速答案
按业务线分组,是把账号按「这条业务由谁负责、为哪个目标服务」来划分:主线店组放回款的成熟店铺,测品线组放短期测试账号,社媒线组放矩阵内容号。同平台的账号可以跨组(主店铺账号在主线组,同平台的测品小号在测品组),跨平台的账号也可以同组(某条业务线的全部账号)。
这与平台视角的差别在于:平台视角回答「账号在哪个平台」,业务线视角回答「账号归谁管、出事谁负责」。账号管理的具体工具维度,可参考 亚马逊多账号管理的工具选择;分组的边界原则与 多账号管理的五个注意事项 一脉相承。
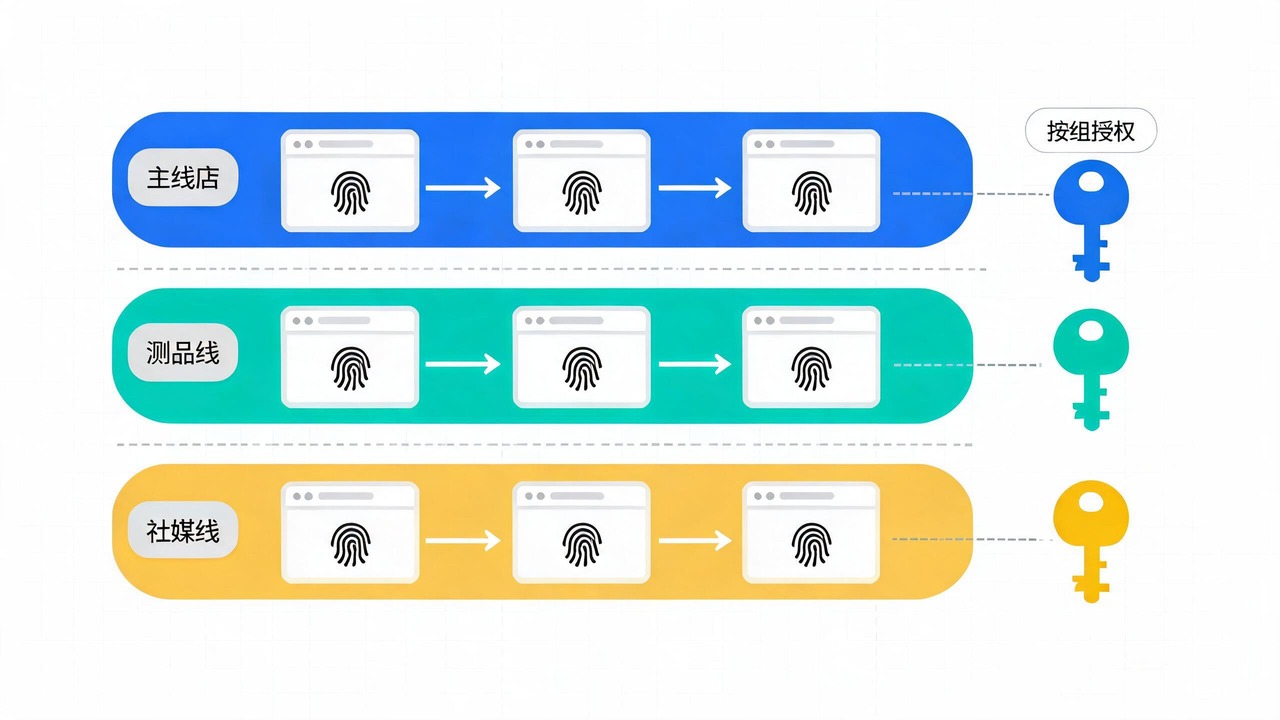
每一组账号内部做四层闭环。第一层,指纹环境组内独立:组与组之间使用不同的浏览器指纹参数集,避免全部账号长着同一张「脸」。第二层,Cookie 组内隔离存储:登录态不跨组串用。第三层,代理 IP 组内固定:每组绑定稳定的出口 IP 段,不频繁更换。第四层,权限按组分配:成员加进组才获得组内账号的操作权,离开组即失去。
这四层做完,单个账号出问题时的影响范围就被限制在组内——排查、暂停、整改都在组内完成,不动摇其他组。这就是分组管理的核心收益:把「全组翻车」变成「单组检修」。
| 组织方式 | 典型做法 | 风险与适用 |
|---|---|---|
| 不分组 | 全部账号堆在一套环境、一个主密码下 | 仅适合 3–5 个账号的起步期 |
| 按平台分组 | 亚马逊号一组、TikTok 号一组 | 结构简单,但业务责任仍混乱,测品号会污染主线 |
| 按业务线分组 | 主线店 / 测品线 / 社媒线各自成组、四层闭环 | 账号过十的最优解,需要工具支持组与环境绑定 |
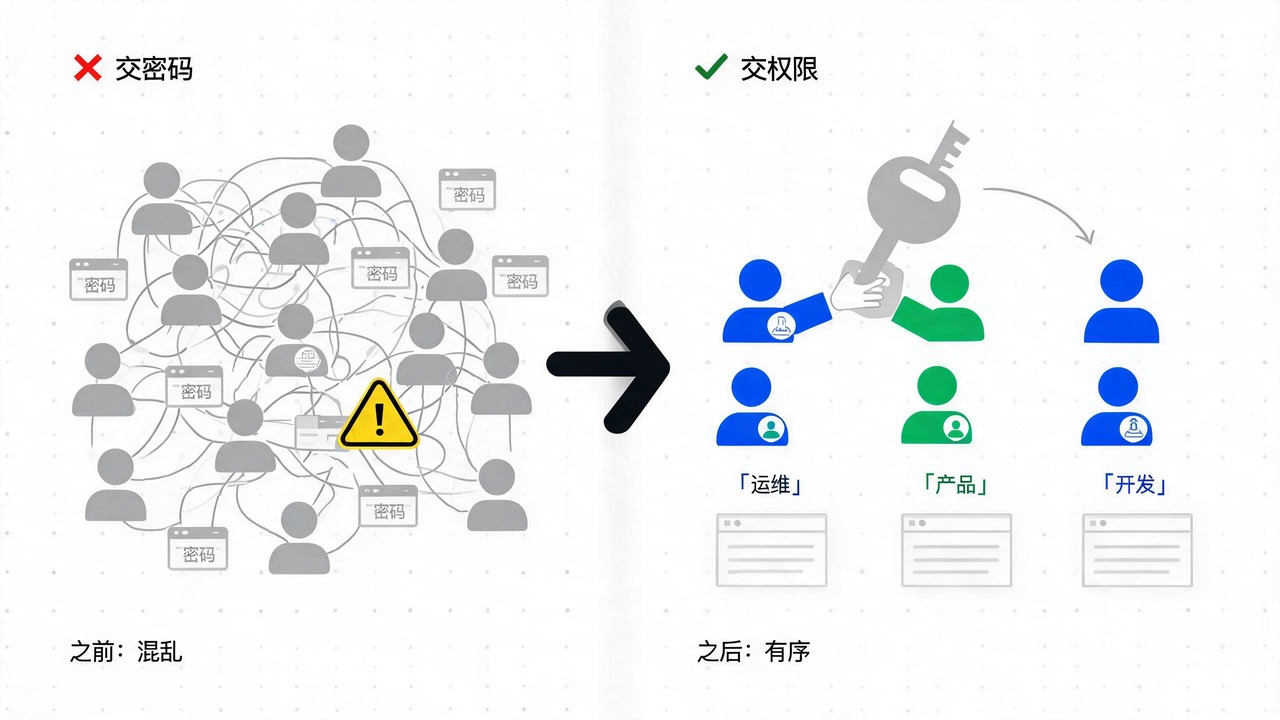
传统做法里,员工手里保存着账号密码,离职时「交回密码」再全组改密——改动量巨大且总有遗漏。分组管理下,密码只存在系统侧,员工通过被授权的身份操作账号:离职即移出组,权限即时回收,账号密码本身无需更换,环境也不变。
经验线是十个起步、三十个必须。低于十个账号,靠命名规范与浏览器多环境还能维持;超过三十个,没有分组与权限体系,出一次问题排查成本就会超过建设分组的成本。
可以放一组,但只有这些账号属于同一条业务线时才合理。主线成熟店与高风险测品号同组,等于让最稳的资产与最不稳定的资产共享环境与权限边界。
如果现有工具支持「环境组 + 子账号授权」就不必换。云登指纹浏览器支持按环境组织账号并分配成员权限,200 个免费环境足够跑完一轮分组试点,功能以官网 https://www.yunlogin.com 实时信息为准。
不是。防关联是环境层目标(指纹、IP、Cookie 互相独立),分组是管理层结构。分组让防关联的执行有边界——组内环境独立、组间隔离,两件事配套做,正如 防关联浏览器解决多账号管理问题 所讲:环境与管理要同层设计。
账号管理这件事,早一天分组,就少一天「全员翻找操作记录」的狼狈。如果账号规模已经到了该分组的临界点,可以从 云登指纹浏览器 的免费环境开始,先给一条业务线做组内四层闭环,跑顺了再推广到全部账号。

0


添加客服微信咨询产品


扫一扫关注云登小程序


扫一扫关注云登公众号


扫码获取专属企业定制
提交信息