3
 0


 立即下载


云登指纹浏览器的用户里有一类很典型:账号出了问题,第一反应是换个 IP 再试,换了三个代理还是不行,最后归结为「平台故意针对我」。其实多数时候不是平台针对,而是只处理了网络这一层,设备层和行为层完全没动。
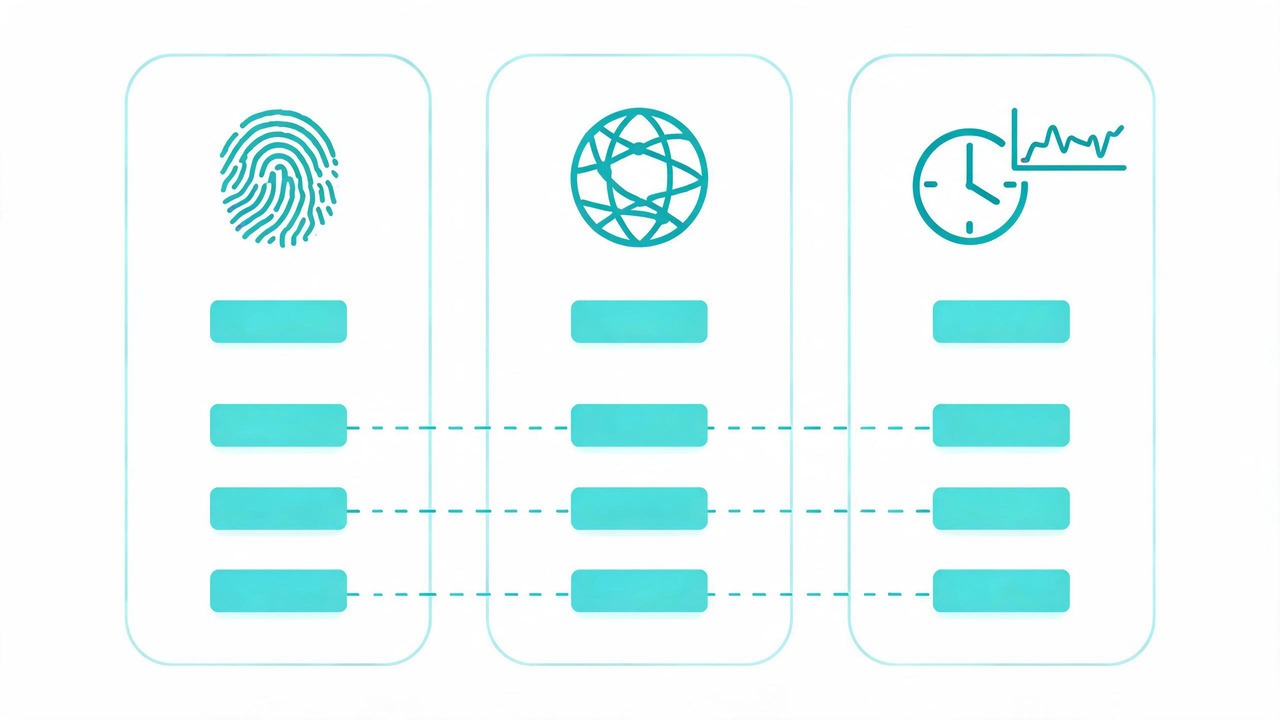
先说结论:换 IP 只解决「登录来源」这一个信号,平台风控真正组合使用的是三类信号——设备指纹、网络出口、行为特征。三类信号里只改一类,剩余两类仍然指向同一个人,风险判断就不会变。有效做法是三层同时拆开:设备用指纹浏览器隔离、出口用固定代理绑定、行为保持每个账号独立节奏。
快速答案
1. IP 只是三类风控信号之一,另外两类是设备指纹与行为特征。
2. 只换 IP 不改设备,等于换了个门牌号进门,人脸没变。
3. 出口 IP 的质量也有差异:住宅、机房、被滥用过的出口,平台对待方式完全不同。
4. 自查方法:用公开检测页核对「出口归属—时区—语言」是否自洽,再核对设备指纹是否重复。
平台识别一个用户,从来不是只看 IP 地址。设备指纹是平台采集的一组设备特征值,包括 Canvas 渲染、WebGL 显卡信息、字体列表、屏幕分辨率、时区语言等;网络出口是 IP 归属地与运营商特征;行为特征是登录时段、操作节奏、页面停留这些时间维度的数据。
只换 IP 的场景里,后两类信号原样不动:同一台设备的显卡与字体在每次登录时原样上报,同一个操作节奏每天重复。对平台来说,这就像是同一个人换了住所——门牌变了,人没变。IP 与环境的对应关系怎么正确配置,浏览器多开环境与IP的正确配置里有可直接照做的说明。
下表把「只换 IP」与「三层处理」放在同一组维度下对比。表中不涉及任何工具评分,只列两类做法的设计差异。
| 信号层 | 只换 IP 的做法 | 三层处理的正确做法 |
|---|---|---|
| 设备指纹 | 所有窗口共用同一套设备特征 | 每个账号独立环境,指纹各不相同且稳定 |
| 网络出口 | 临时挑代理,频繁更换出口 | 环境与代理一一绑定,出口长期固定 |
| 行为特征 | 所有账号同一时段、同一节奏操作 | 按账号分组错峰操作,节奏分开 |
| 可核查性 | 出问题后无法还原当时环境 | 基线表可还原每个账号的环境状态 |
同样是「换了 IP」,效果天差地别,差异主要在出口质量。据各代理服务商公开资料整理:住宅类型出口来自家庭宽带,特征与真实用户最接近;机房类型出口来自数据中心,段位特征明显,部分平台对其风控阈值更低;还有一类被反复滥用过的出口,即使类型正确也可能已在平台观察名单里。
三个可操作的判断方法:一是查出口归属地是否与账号地区一致(做美国账号配亚洲出口是硬伤);二是同一出口不要配多个同平台账号;三是采购前先在公开检测页试连,看出口是否在黑名单库有记录。代理类型怎么选、服务商怎么比,代理IP服务商的对比与选择有完整的对比参考。
设备与出口都隔离好之后,剩下的是行为。同一操作员操作多个账号时,最容易把「同一个人的习惯」原样带进所有账号:固定的上线时间、几乎相同的操作顺序、同样长的页面停留。这些节奏性特征不需要复杂技术去采集,平台从时间戳就能看出来。
可行做法是按账号分组错峰,把不同账号的登录时段、操作类型有意错开;重要操作(改资料、绑支付)分散在不同环境与不同时间做。环境安全与多账号并行的关系,IP关联的成因与防护里也有展开讨论。
账号出现异常时,按固定顺序排查能少走弯路:先核对出口(归属是否一致、是否被滥用),再核对设备(指纹是否与预期一致、多环境是否趋同),最后核对行为(近期有没有集中操作等异常节奏)。每层核对都有公开检测工具可用,不需要任何「内部数据」。
排查顺序之所以固定,是因为三层信号的可信度不同:出口层查起来最快(一次检测页就能看到归属与黑名单状态),设备层其次(需要逐环境对比参数),行为层最难自查(要回看操作日志)。从快到慢排查,能在最短时间内排除最常见的故障原因;反过来从行为层开始猜,往往查了半天最后发现只是出口配错了地区。
不是高低级关系,而是分工关系。指纹浏览器管设备层,代理管网络层,两层必须同时配置才有效。只买其中一样,另一层仍然是裸奔状态。
没有绝对结论,与平台、地区、账号用途都相关。可以确定的判断方法只有检测:用公开检测页逐项核对出口特征,再结合账号所在的平台观察实际表现,比记住「住宅一定好」更可靠。
不能保证。环境隔离降低的是「账号之间互相牵连」的风险,账号合规、素材政策、交易行为这些平台规则层面的问题,环境工具管不到。把环境当保险柜、把合规当经营底线,两者要分开看。
换 IP 是最省事的那一层,也正因为省事,它成了最常被高估的一层。把设备、出口、行为三层各配各的,再养成定期自查的习惯,比追着换代理实在得多。想从设备层开始补齐,可以用云登指纹浏览器的免费环境先把自查流程跑一遍,具体功能以官网实时信息为准。

0


添加客服微信咨询产品


扫一扫关注云登小程序


扫一扫关注云登公众号


扫码获取专属企业定制
提交信息